Blogu Docker ile Kendi Sunucumda Kurmak: Next.js, Payload ve PostgreSQL
Geçen bölümde kapıları kapattık ve siteyi tünelle yayına aldık. Peki yayına aldığımız şey tam olarak ne? Bu blog: Next.js ile Payload CMS (web tarafı) ve PostgreSQL (veritabanı). İki konteyner, tek bir compose dosyası. Bu yazıda bunu Docker ile nasıl kurduğumu, neden belirli şeyleri yaptığımı ve bir şey bozulursa nasıl geri döndüğümü anlatıyorum. Önceki bölümü kaçırdıysanız 2. bölüme göz atın.
Dürüstlük notu, 1. bölümdeki gibi: bu kurulumu Claude Code ile birlikte, adım adım yaptım. Kritik adımları okuyup anlayarak onayladım; anlamadığım satırı sordurdum. O yazar, ben neyi onayladığımı bilirim. Bu dizide iş bölümü hep böyle.
Neden Docker?
Sunucuya "kurulum" yapmak istemiyorum. Bir şeyi doğrudan makineye kurduğunuzda o şey sistemin dört bir yanına dağılır; bir yıl sonra neyin neden orada olduğunu kimse hatırlamaz. Docker'da ise her şey tek klasörde duruyor ve sürümü yazılı. Bozulursa silip yeniden kaldırıyorum.
Benzetmeyi şöyle kuruyorum. Docker'ı bir aşçı gibi düşünün; ama bu aşçının mutfağında (işletim sisteminde) yemek pişmiyor. Rafta hazır konserve kavanozları var: birinin etiketinde Next.js, ötekinin etiketinde PostgreSQL yazıyor. Kavanozun içinde o yemeğin ihtiyaç duyduğu her şey hazır; mutfağa baharat, tencere, tava taşımıyorsunuz. Yemeği ise masada, retro laptopum yiyor: yani site o kavanozlardan çıkanla ayakta duruyor. Kavanoz bozulduysa yenisini açıyorsunuz, mutfak olduğu gibi kalıyor.
Bu benzetmenin pratik sonucu şu: sunucunun kendisine (mutfağa) hiçbir şey kurmuyorum. Ne gerekiyorsa kavanozun içinde geliyor.
Blogun yapısı sade:
- Web konteyneri: Next.js ile Payload CMS birlikte çalışıyor; hem siteyi hem yönetim panelini sunuyor.
- Veritabanı konteyneri: PostgreSQL.
- Hepsi tek bir compose dosyasında tarif edilmiş.
İsimlendirme: kavanozların etiketi düzgün olsun
Konserve rafı ancak etiketler okunuyorsa işe yarar. Altı ay sonra test2, yeni-db, deneme-son yazan kavanozlarla karşılaşmak istemiyorum. Bu yüzden her siteyi aynı kalıpla adlandırıyorum; <site> yerine sitenin kısa adı geliyor:
- Web konteyneri:
<site>-web(tire ile) - Veritabanı konteyneri:
<site>-db(tire ile) - Veritabanının adı:
<site>_db(PostgreSQL içinde alt çizgi) - Veritabanı rolü (kullanıcı):
<site>_app(uygulamanın bağlandığı, yetkisi dar rol) - Repo:
<site>-next - Sırlar (parola, anahtar):
~/.config/<site>/(koda ve repoya girmez)
Kural kısa: İngilizce, küçük harf, kelimeler arası tire. Türkçe karakter, büyük harf ve boşluk yok. Neden böyle?
- Konteyner ve repo adlarında tire, veritabanı tarafında alt çizgi. PostgreSQL'de tireli adı her yerde tırnak içine almak gerekir; alt çizgi ise sorunsuz. Konteyner ve repo tarafında tire daha okunaklı, komut satırında da rahat.
- Ad, işi söylesin.
<site>-webdediğinizde ne olduğunu,<site>-dbdediğinizde de ne olduğunu açıklamak gerekmiyor. Tek bir sunucuda birden fazla site varsa hangi kavanozun hangi siteye ait olduğu önekten belli oluyor. - Sırlar hep aynı yerde.
~/.config/<site>/altında duruyor, repoda ya da yazıda değil. Neyi nerede arayacağımı bilmek, gece yarısı bir şey bozulduğunda büyük rahatlık. - Yapay zekâya da aynı kalıbı veriyorum. Claude Code'a "şu kalıba göre adlandır" demek, her seferinde farklı isim uydurmasını engelliyor.
Gerçek site adlarını ve dizin yollarını bilerek yazmıyorum; yalnız kalıp önemli.
Sürümü sabitlemek: "latest" yasak
1. "latest" neden kötü?
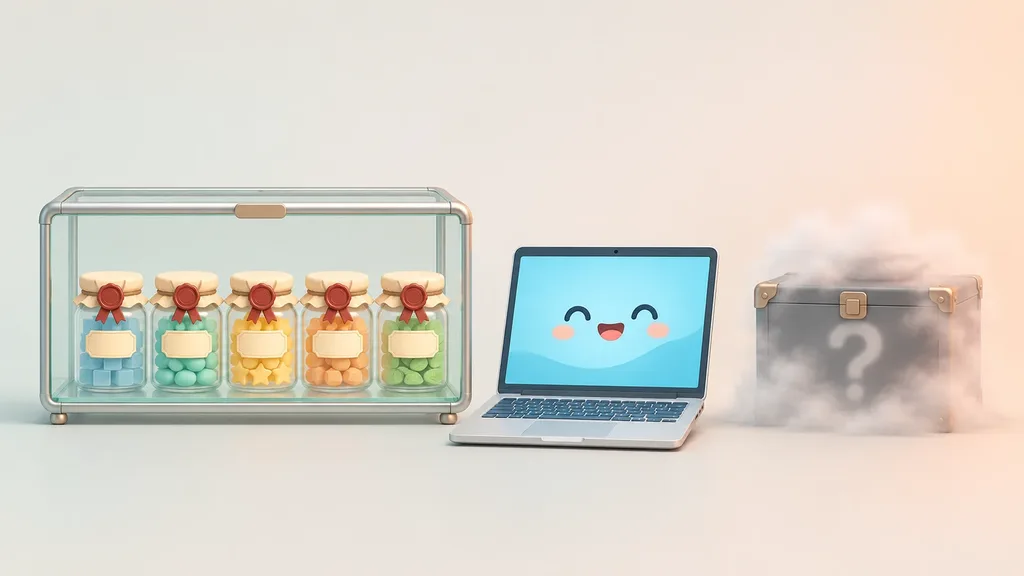
latest etiketi "o an en yeni ne varsa" demek. Yani bir sabah uyandığınızda başka bir sunucuyla karşılaşabilirsiniz: aynı dosya, aynı komut, farklı sürüm, farklı davranış. Sunucuda sürpriz istemiyorum; 1. bölümde de aynısını söylemiştim.
Bu yüzden iki imajı da sabitledim. Veritabanı imajını bir özet (digest) ile, web imajını tam sürüm numarasıyla. Genel örnek şöyle görünür:
services:
  db:
    container_name: <site>-db
    image: postgres:17-alpine@sha256:<özet>
  web:
    container_name: <site>-web
    image: <imaj-adı>:<tam-sürüm>
Özet, imajın parmak izi gibi: etiket sonradan başka bir şeyi gösterecek şekilde değişse bile özet değişmez. Dezavantajı: güncellemeler artık kendiliğinden gelmiyor, bilerek yapıyorsunuz. Ben bu takası seve seve yapıyorum.
Sertleştirme: konteyneri kafese değil, dar bir odaya koymak
Gerçek ayar listemi vermeyeceğim (internete açık bir sunucunun envanterini yayınlamak akıllıca değil), ama mantığı anlatabilirim. Her konteynere şu soruyu soruyorum: "Bu iş için en az neye ihtiyacın var?"
- Root olmayan kullanıcı. Konteynerin içindeki program yönetici olarak değil, sıradan bir kullanıcı olarak çalışıyor.
- Linux yetkileri (capability) önce hepsi bırakılıyor. Sonra yalnız gerçekten gereken birkaçı geri ekleniyor. Önce hepsini alıp sonra tek tek vermek, "şunu da kapatayım" diye tek tek kapatmaktan daha güvenli.
- Yeni yetki kazanmak kapalı (
no-new-privileges). Bir süreç sonradan kendine daha fazla yetki alamıyor. - Bellek ve süreç sayısı sınırlı. Bir konteyner çıldırırsa tüm sunucuyu yutamıyor. 1. bölümde anlattığım 10 GB RAM'li laptopta bu özellikle önemli.
- Sağlık kontrolü (healthcheck) var. Sağlık kontrolü olmayan konteyner kör uçuştur: çalışıyor mu, yoksa çalışıyor gibi mi, bilemezsiniz.
- Web, veritabanı sağlıklı olmadan başlamıyor. Compose'ta
depends_onileservice_healthybirlikte kullanılıyor. Aksi hâlde web açılıyor, veritabanı henüz hazır değil, ilk dakikalar hata günlüğüyle geçiyor.
Genel biçimi şuna benziyor (değerler örnek):
web:
  user: "<root-olmayan-kullanici>"
  cap_drop: [ALL]
  cap_add: [<gereken-az-sayida-yetki>]
  security_opt:
    - no-new-privileges:true
  depends_on:
    db:
      condition: service_healthy
2. Ağ: kimse dışarıya açılmıyor
- bölümü hatırlayın: hiçbir konteyner dışarıya port yayınlamıyor. Siteye tünel ulaşıyor; internetten doğrudan bir kapı yok. Web konteyneri, tünelin ulaşabildiği ortak bir iç ağa bağlı. Veritabanı ise yalnız kendi iç ağında: internetten de, tünelden de görünmüyor. Yani birisi bir şekilde web'e yüklense bile veritabanına giden yolun üzerinde ayrıca bir kapı daha var.
Release mantığı: perde arkasında kur, sonra perdeyi aç
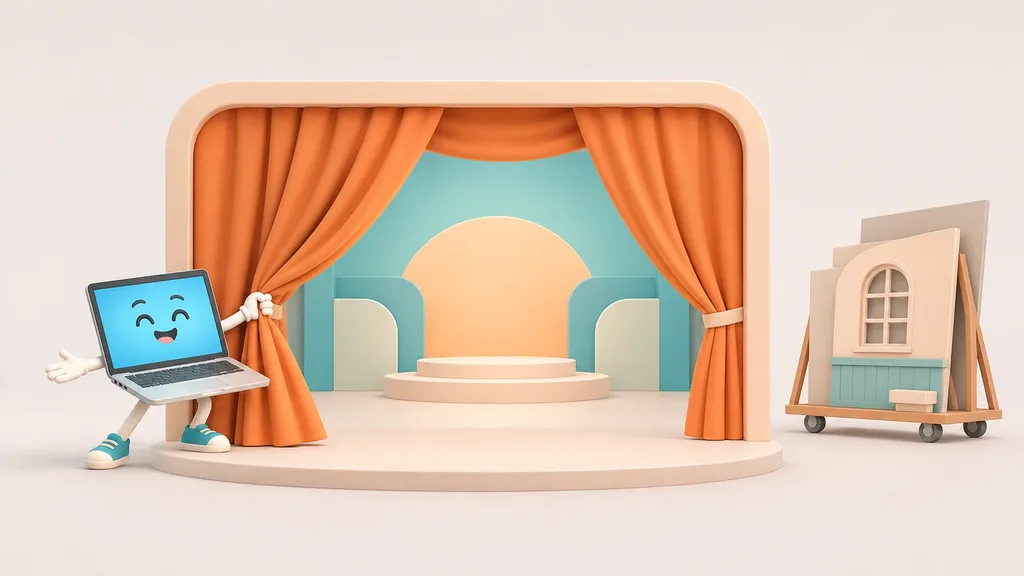
Her deploy'da site yeni bir sürüm klasörüne gidiyor. Hazır olunca "güncel sürüm" bağlantısı yeni klasörü gösterecek şekilde çevriliyor ve konteyner yeniden başlıyor. Tiyatro gibi: dekoru perde arkasında kuruyorsunuz, hazır olunca perdeyi açıyorsunuz. Seyirci kurulum sırasında tahta sesi duymuyor.
İşin asıl güzel yanı geri dönüş: yeni sürüm sağlıklı değilse sistem otomatik olarak önceki sürüme dönüyor. Son birkaç sürüm de bunun için saklanıyor. Geri dönmek "dün geceki yedeği bulayım" derdi değil, bir bağlantıyı eski yere çevirmek.
Bir de yayından sonra "ısıtma turu" yapıyorum: sitemap'teki her sayfa bir kez açılıyor ve hepsi 200 dönmeli. Bir sayfa 200 dönmüyorsa deploy bitmiş sayılmaz. Ziyaretçiden önce ben görmek istiyorum.
O an 1: Docker grubunu bilerek boş bıraktım
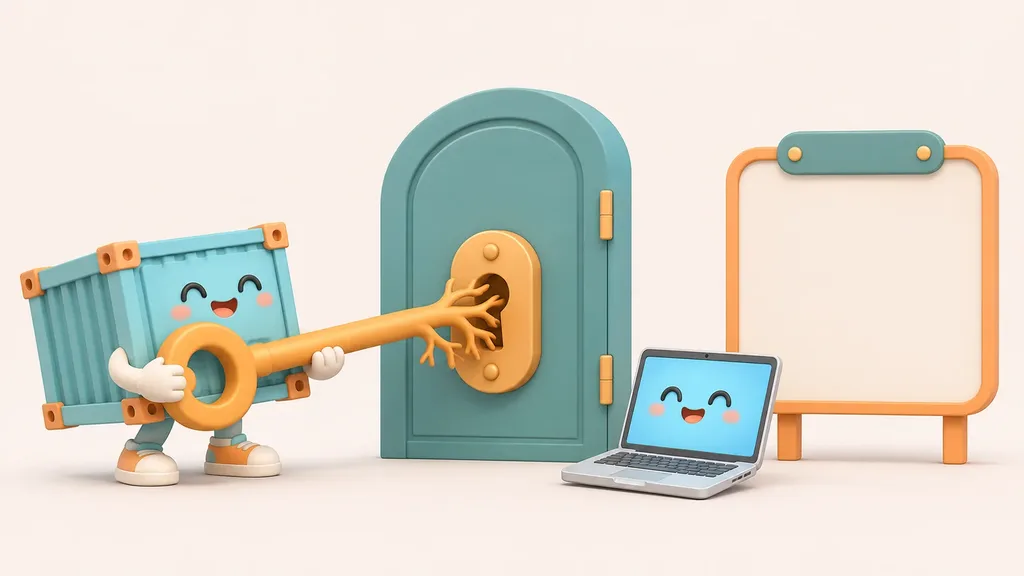
Docker kurulumunda rahat yol şu: kullanıcınızı docker grubuna ekleyin, artık sudo yazmadan her komutu çalıştırın. Ben bunu yapmadım. Neden?
Çünkü Docker'a erişimi olan kullanıcı pratikte root'tur. Düşünün: yetkisi olan biri konteynere sunucunun kök klasörünü bağlayıp içeri girebilir ve orada istediğini yapar. Docker belgeleri de Docker daemon'unun root yetkisi gerektirdiğini ve yalnızca güvenilir kullanıcıların onu kontrol edebilmesi gerektiğini söylüyor (kaynaklar sonda).
Bu yüzden grubu bilerek boş bıraktım. Docker komutlarını yalnızca önceden yazılmış, sınırlı işler çalıştırıyor. Detayı 6. bölümde, "root vermeden root işi" başlığında anlatacağım. Bu bir rahatlık-güvenlik takası ve bilinçli yaptım: her seferinde bir adım fazla uğraşıyorum, karşılığında ajanlarımın ya da hesabımın ele geçirilmesi hâlinde kapının tamamen açık olmasını önlüyorum.
O an 2: CSP'yi açarken yönetim panelini kırmaktan korktum
CSP (Content-Security-Policy), tarayıcıya "bu sayfa hangi kaynaklardan içerik yükleyebilir" diye söyleyen bir izin listesi. Listede olmayan bir kaynaktan gelen script ya da görsel yüklenmiyor. Kötü niyetli bir kod sayfanıza sızsa bile dışarıya bağlanması zorlaşıyor.
Güzel güvenlik başlığı, ama bir korkusu var: fazla sıkarsanız yönetim panelinin kendisi bozulabilir. Benim korkum "panelde görsel yükleyemez hâle gelirsem ne olacak?" idi. Önce ayarı kademeli açtım, her adımdan sonra panele girip gerçekten bir görsel yükleyerek denedim. Biri çalışmayınca bir önceki adıma döndüm.
Tahminen yarım saat civarı sürdü ve içimdeki gerilim "bu sefer bozacağım" ile "tamam, bu kadar" arasında gidip geldi. Sonunda hem başlık zorunlu açık hem panelde görsel yükleme çalışıyor. Gerçek değeri yazmayacağım; önemli olan "açtım ve denedim" kısmı. Başlığı yalnız açmak yetmez, kritik iş akışını gerçekten çalıştırın.
Yedek: restic ile şifreli ve test edilmiş
Yedek için restic kullanıyorum: şifreli, düzenli ve otomatik. Bir zamanlayıcı günde birkaç kez çalışıyor. Veritabanı dökümü, yüklenen medya ve ayarlar yedekleniyor. Saatleri, hedefleri ve parolayı yazmıyorum; yazmamam da zaten mantıklı.
Asıl önemli kısım yedeğin kendisi değil, geri yükleme testi. Ayrı bir iş var: yedekten gerçekten geri yüklüyor ve sonucu kontrol ediyor. 1. bölümde formattan önce yaptığım geri yükleme denemesini hatırlayın; aynı mantık, bu sefer otomatik.
Test edilmemiş yedek, yedek değildir.
Alınan yedeği bir kere geri yüklemeden "yedeğim var" demeyin. "Dosyalar orada görünüyor" ile "bunlardan sitemi ayağa kaldırabiliyorum" arasında büyük fark var.
Dürüst sınır: Docker her şeyi çözmez
Docker tertemiz bir kurulum veriyor ama iki iş hâlâ sizde:
- İmajları güncel tutmak. Sürümü sabitlediğim için güncellemeler kendiliğinden gelmiyor; yani güvenlik yamalarını bilerek, düzenli takip etmem lazım. Sabitlemek, "unutabilirim" demek değil.
- Yedeğin dışarıda bir kopyası. Sunucu ve yedek aynı yerdeyse, sunucuyla birlikte yedek de gider.
Bilgi kutusu
- Dışarıya yayınlanan port: Yok
- Konteyner sayısı (blog): 2 (
<site>-web,<site>-db) - İsimlendirme: İngilizce, küçük harf, tire; DB tarafında alt çizgi
- İmaj sürümü: Sabitlenmiş (latest yok)
- Docker grubu: Boş
- Veritabanı ağı: Yalnız iç ağ
- Yedek: Şifreli, otomatik, geri yükleme testli
Ne öğrendim?
- `latest` etiketi yasak. Sürümü ve özeti sabitleyin; sürprizi siz seçin.
- Docker grubu = root. Rahatlığı bilinçli olarak takas ettim.
- Sağlık kontrolü olmayan konteyner kör uçuştur. Hem izlemek hem sıralı başlatmak için gerekli.
- Geri yüklemeyi denemediğiniz yedek yoktur.
- Güvenlik ayarını açmak yetmez, denemek gerekir. CSP örneğinde olduğu gibi.
- İsim kalıbı baştan belli olsun.
<site>-web,<site>-db,<site>_db,<site>_app,<site>-next,~/.config/<site>/: İngilizce, küçük harf, tire.
Sonuç
Blog artık iki konteynerde, tek compose dosyasında, sabitlenmiş sürümlerle, dışarıya hiçbir port açmadan ve her deploy'da geri dönüş yoluyla çalışıyor. Hepsini tek başıma, ezbere değil, Claude Code ile adım adım ve onaylayarak kurdum. Docker'ı kurmak bir saatlik iş; doğru kurmak ise bir tutum meselesi.
Bir sonraki bölümde: Hermes, yani 14 kişilik yapay zekâ ekibim. Yakında yayında.
FAQ
Docker'da `latest` etiketi neden kötü? Etiket, o an en yeni sürümü gösterir ve zamanla değişir. Aynı dosya bir gün başka bir sürümü çekebilir. Tam sürüm numarası ve özet (digest) kullanarak aynı imajı her seferinde alırsınız.
Docker grubu neden tehlikeli? Docker'a erişimi olan bir kullanıcı, konteynere sunucunun kök klasörünü bağlayıp içeri girebilir; bu yüzden pratikte root yetkisine denktir. Gruba kimseyi eklemeyip komutları önceden tanımlı sınırlı işlerle çalıştırmak daha güvenlidir.
restic yedeği nasıl test edilir? Yedekten gerçekten geri yükleme yapın, geri gelen veritabanını ve dosyaları kontrol edin. Bunu elle bir kere, sonra düzenli ve otomatik yapın.
Payload CMS kendi sunucuda barındırılır mı? Evet. Bu dizide Payload'ı Next.js ile birlikte Docker üzerinde, PostgreSQL ile kendi sunucumda çalıştırıyorum.
---
Kaynaklar
- Docker Engine security (Docker daemon attack surface): https://docs.docker.com/engine/security/
- Payload CMS: https://payloadcms.com/docs